KI-Risikoanalyse und Due Diligence: Bevor ihr KI in kritische Prozesse lässt
Wir bewerten KI-Systeme, Anbieter und Architekturen aus technischer Sicht – für Investitionsentscheidungen, Compliance-Nachweise und den Fall, dass jemand Verantwortung übernehmen muss.
Die Frage ist nicht mehr, ob KI funktioniert
Die Frage ist, ob ihr belegen könnt, dass sie verantwortbar funktioniert. Das kommt inzwischen von mehreren Seiten gleichzeitig:
Der Gesetzgeber. Der EU AI Act gilt seit dem 2. August 2026 in weiten Teilen. Die zentralen Pflichten für Hochrisiko-Systeme wurden durch die Digital-Omnibus-Verordnung auf Dezember 2027 bzw. August 2028 verschoben – aber Transparenzpflichten greifen, und die Verschiebung ist eine Verlängerung der Vorbereitungszeit, kein Freibrief.
Eure Kunden. In Ausschreibungen und Lieferantenbewertungen tauchen Fragen zu KI-Einsatz, Datenflüssen und Modellanbietern auf. Wer sie nicht beantworten kann, fällt raus.
Eure eigenen Stakeholder. „Wir setzen KI ein" ist keine Antwort auf „Was passiert, wenn das System falsch entscheidet und wir es nicht merken?"
Und in einer Situation, in der es niemand geplant hat: beim Kauf oder der Übernahme. Wenn ein Unternehmen KI-Systeme im Bestand hat, gehört deren technische Bewertung in die Due Diligence – so wie Lizenzen, technische Schulden und Datenschutz.
Warum das ein Job für uns ist
Wir sind kein Compliance-Beratungshaus, das Fragebögen ausfüllt. Wir sind Entwickler, die seit über zehn Jahren Enterprise-Systeme bauen und integrieren – und die deshalb erkennen, ob ein KI-System hält, was das Datenblatt behauptet.
Johannes Hagenberg, Geschäftsführer von Bitmade Solutions, ist KI-Beauftragter der TUS-Gruppe und verantwortet dort den strukturierten KI-Einsatz in einer gewachsenen, mittelständischen Unternehmensgruppe – mit allem, was dazugehört: Anwendungsfälle bewerten, Risiken einordnen, Leitlinien schreiben, Mitarbeiter befähigen. Zusätzlich befindet er sich in der Zertifizierung zum IT-Sachverständigen.
Diese Kombination ist der Punkt: Wer Gutachten schreibt, formuliert anders jemand der Software verkauft. Ein Sachverständiger muss seine Bewertung begründen, nachvollziehbar dokumentieren und auch dann vertreten, wenn sie unbequem ist. Genau diese Haltung bringen wir in Risikoanalysen mit ein – wir bewerten, was da ist, nicht was wir gerne verkaufen würden.
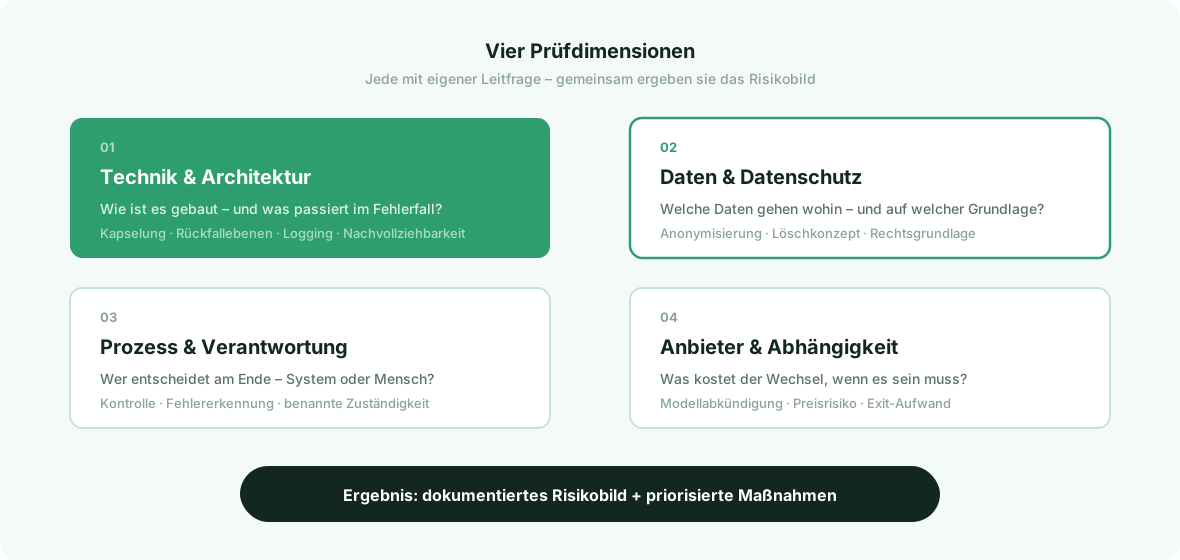
Was wir prüfen
Technik und Architektur. Wie ist das System gebaut? Wo sitzt das Modell, wie ist der Zugriff gekapselt, was passiert bei Ausfall oder Fehlausgabe? Gibt es Rückfallebenen, Logging, Nachvollziehbarkeit? Wir lesen Code und Architektur, nicht nur Präsentationen.
Daten und Datenschutz. Welche Daten gehen wohin? Was verlässt das Haus, was bleibt? Sind Anonymisierung und Löschkonzepte real umgesetzt oder nur dokumentiert? Auf welcher Rechtsgrundlage läuft die Verarbeitung – und deckt sie den tatsächlichen Einsatz ab?
Prozess und Verantwortung. Wer entscheidet am Ende – das System oder ein Mensch? Ist die menschliche Kontrolle echt oder ein Klick auf „bestätigen"? Wie werden Fehler erkannt, gemeldet und korrigiert? Und wer ist benannt, wenn etwas schiefgeht?
Anbieter und Abhängigkeit. Welche Modellanbieter und Dienste hängen im System? Was passiert bei Preisänderung, Modellabkündigung oder Ausfall? Wie groß ist der Aufwand für einen Wechsel? Diese Frage stellt sich in Due-Diligence-Prüfungen zuerst und wird intern am seltensten beantwortet.
Drei Situationen, in denen ihr uns braucht
Vor dem Rollout. Ihr habt einen KI-Prototyp, der funktioniert, und wollt ihn in einen kritischen Prozess bringen. Wir prüfen, was produktiver Betrieb bedeutet: Lastverhalten, Fehlerfälle, Kontrollmechanismen, Dokumentationspflichten. Ergebnis: eine Freigabeempfehlung mit Auflagen – oder eine begründete Absage.
Bei Übernahme oder Investment. Ihr kauft ein Unternehmen oder investiert, und im Bestand stecken KI-Systeme. Wir bewerten Substanz statt Pitch: Ist das ein eigenes Modell oder ein API-Wrapper? Wie belastbar ist die Architektur? Welche Abhängigkeiten und Risiken übernehmt ihr mit? Ergebnis: ein technischer Due-Diligence-Bericht, der in die Bewertung einfließen kann.
Wenn schon etwas läuft und niemand den Überblick hat. In gewachsenen Organisationen entstehen KI-Anwendungen dezentral – ein Tool hier, ein Abo dort, ein Skript in der Fachabteilung. Wir inventarisieren, bewerten nach Risiko und priorisieren, was zuerst geordnet werden muss. Das ist meist der ehrlichste Startpunkt.
Was ihr bekommt
Bestandsaufnahme und Inventar. Alle relevanten KI-Anwendungen, Datenflüsse und Anbieter dokumentiert – die Grundlage für alles Weitere.
Risikobewertung je Anwendung. Nach Auswirkung und Eintrittswahrscheinlichkeit eingeordnet, mit klarer Empfehlung: unkritisch, mit Auflagen betreibbar, oder abzustellen. Formal dokumentiert, mit benannten Verantwortlichen und Entscheidungsdaten – dasselbe Prinzip, das wir in Projektrisiken anwenden.
Technische Maßnahmenliste. Priorisiert nach Wirkung, mit Aufwandsschätzung. Umsetzbar von eurem Team oder von uns – das entscheidet ihr.
Dokumentation, die einer Prüfung standhält. Nachvollziehbar begründet statt Häkchenliste. Verwendbar gegenüber Kunden, Wirtschaftsprüfern und Aufsichtsbehörden.
Wo unsere Grenze liegt
Wir sind Entwickler und Sachverständige, keine Rechtsanwälte. Wir bewerten Technik, Architektur, Datenflüsse und Prozesse – die verbindliche juristische Einordnung eures Einzelfalls, insbesondere die Risikoklassifizierung nach EU AI Act, gehört in die Hände eines Fachanwalts. Wir arbeiten gerne mit eurer Rechtsberatung zusammen und liefern ihr die technische Grundlage, auf der sie bewerten kann. Wenn es (noch) keinen Fachanwalt gibt, empfehlen wir gerne unsere Partner-Kanzlei.
Und noch eine Grenze: Wir machen keine Gefälligkeitsgutachten. Wenn ein System nicht trägt, steht das im Bericht.
Häufige Fragen

